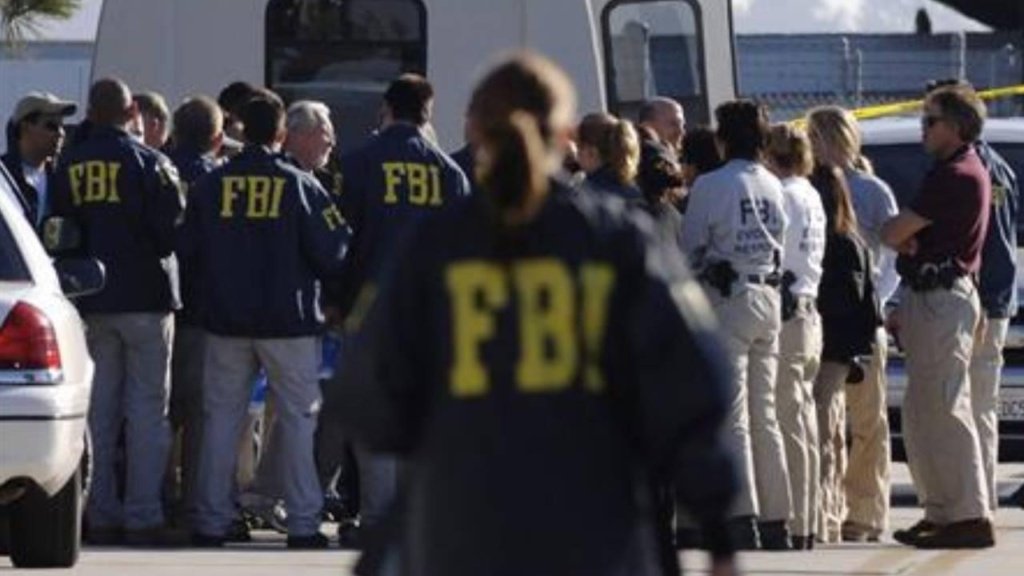
Amerikan Federal Soruşturma Bürosu (FBI), siber saldırı süreçlerini hızlandırmak için kötü niyetli aktörlerin kullandığı açık kaynaklı yapay zeka aracı ARTEX'e ilişkin önemli bir güvenlik uyarısı yayımladı.
FBI tarafından paylaşılan verilere göre, ağustos ayından itibaren ARTEX aracı, finans, kamu, teknoloji, savunma, yarı iletken, enerji, sağlık, imalat, telekomünikasyon ve hukuk gibi kritik sektörlerdeki küresel kuruluşları hedef alan çok sayıda saldırı kampanyasında istismar edildi. Bu araç, saldırganların operasyonel kapasitelerini ciddi ölçüde artırmak amacıyla kullanıldı.
Yapılan değerlendirmede, bu yapay zeka destekli aracın saldırı zincirlerini otomatikleştirerek süreci hızlandırdığı vurgulandı. Uyarı metninde, ARTEX'in saldırı tekniklerini birbirine bağlama süresini kısalttığı ve bazı sızma girişimlerinde hedeflemeden ayrıcalıklı erişime kadar olan sürecin üç saatten bile daha kısa sürede tamamlanabildiği ifade edildi.
Yakın dönemde Güney Kore'deki finansal kuruluşlar da ARTEX tabanlı saldırıların hedefi haline geldi. Öte yandan, FBI yetkilileri, bu aracın son günlerde gündeme gelen Ulusal Güvenlik Ajansı (NSA) iç ağındaki aksaklıklar, JPMorgan Chase kaynaklı bankacılık kesintileri, Optimizely üzerinden gelen web saldırıları, ülke genelinde uçuşları etkileyen güncelleme sorunları ve Microsoft Outlook kesintisiyle bir ilgisi bulunmadığını belirtti.
FBI, söz konusu uyarının yeni bir gelişme olmadığını, daha önce de temelleri atıldığını hatırlatarak açıklamasını sosyal medya platformu X üzerinden yaptı. Kurum, yıl sonu yaklaşırken Amerikalı kuruluşların ve bireylerin, bilinen siber teknikleri makine hızında uygulayan devlet destekli ve suçlu aktörlere karşı savunma mekanizmalarını güçlendirmesi gerektiğinin altını çizdi.